Para empresas e desenvolvedores · Verificação de identidade
Saiba quem é o seu cliente, sem guardar o documento dele
Seu cliente prova quem é com o chip do documento e o próprio rosto, no celular dele.
Você recebe a resposta à pergunta que fez — e nada mais.
Pediram para você se verificar, ou está procurando o app? Tudo para pessoas está em id.ism.ec.
O que é o ID Protekt
Um app no celular do seu cliente e uma API no seu backend.
O app da pessoa
O ID Protekt lê por NFC o chip de uma carteira de identidade ou de um passaporte, verifica a assinatura do Estado emissor e compara o rosto ao vivo da pessoa com o retrato do chip. No iPhone e no Android, no app ID Protekt — em espanhol, inglês e português do Brasil, com orientação por voz durante a leitura do chip.
A sua pergunta, o consentimento dela
Você decide o que perguntar, com as palavras que escolher; a pessoa vê o seu nome, a sua finalidade e cada item antes de aceitar. As verificações biométricas exigem uma autorização separada e explícita.
Uma resposta, não uma cópia
O seu backend recebe os dados liberados e um recibo de consentimento. Nenhuma foto do documento, nenhuma selfie, nenhum modelo biométrico chega até você.
O que você pode pedir
O nível diz o que foi provado. Os dados (claims) dizem o que é liberado. São independentes — peça o mínimo que responde à sua pergunta.
Nível L1 · Documento autêntico
O chip foi lido e a assinatura do Estado emissor sobre ele é válida: um documento genuíno e sem alterações. Suficiente quando o risco é um documento falsificado.
Nível L4 · Vinculado ao titular
L1 mais prova de vida e uma comparação 1:1 do rosto ao vivo com o retrato do chip: esta pessoa é o titular. O que o onboarding e a recuperação de contas exigem.
Respostas ou atributos
Faça uma pergunta de sim ou não — “esta pessoa é o titular do documento X?” (subject_is), “é maior de 18?” — ou peça atributos: nomes, número do documento e, nos passaportes, a nacionalidade.
Mais sobre os níveis e sobre como funciona a verificação pelo chip: Como funciona o ID Protekt.
Caso principal · Telecomunicações
Linhas em segundos: verificação do chip → pagamento → eSIM
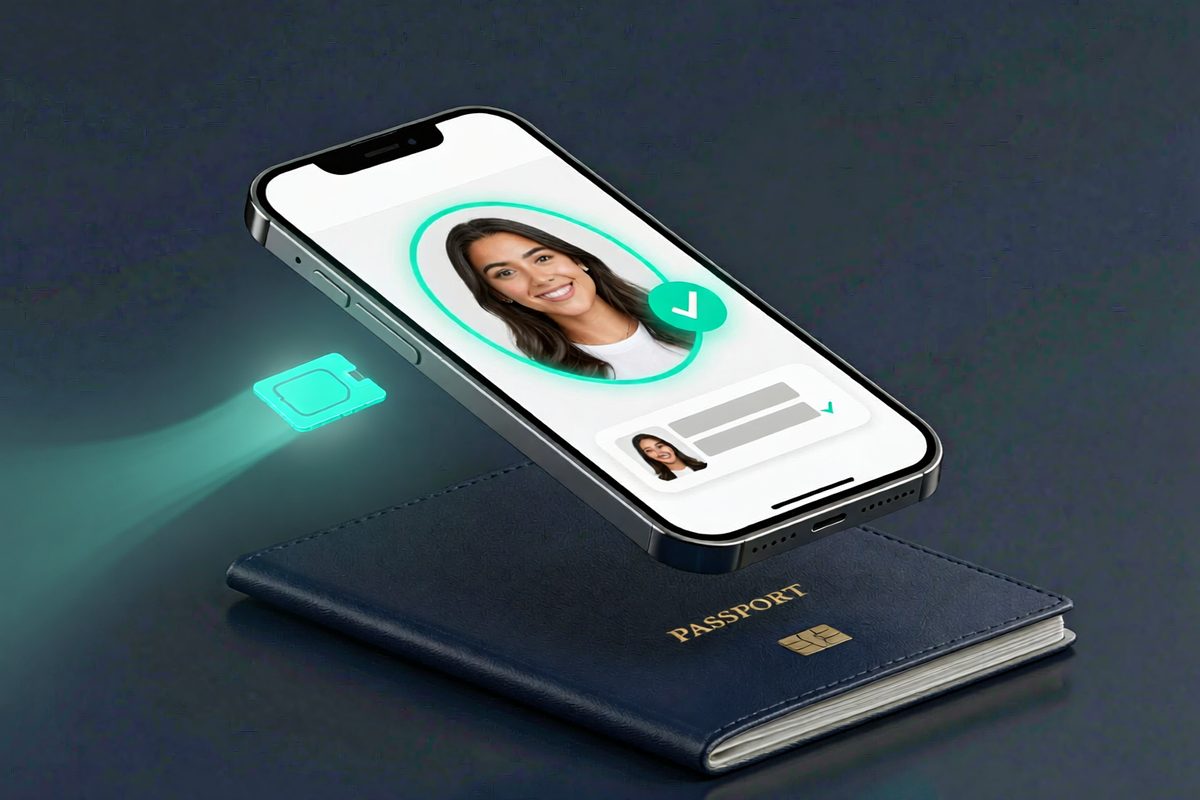
Onde a lei exige identificar quem registra uma linha, o ID Protekt responde a partir do chip de um passaporte ou de uma carteira de identidade, vinculado ao titular. O seu checkout recebe o pagamento e a sua plataforma emite o eSIM — sem loja, sem chip de plástico, sem fotocópias.
Proteção contra SIM swap: verifique de novo o titular pelo chip antes de transferir um número e feche a porta clássica de sequestro de contas.
O fluxo para telecomunicações · Todos os casos de uso: controle de idade, onboarding, seguros, call centers, consentimento
O que você nunca recebe
Guardar menos é o que torna uma invasão inofensiva — e é o que a LOPDP (a lei equatoriana de proteção de dados pessoais) espera.
Nunca enviado a você
- Uma foto ou um escaneamento do documento
- A selfie, um vídeo ou qualquer modelo biométrico
- Os dados brutos ou o retrato do chip
- Nada que a pessoa não tenha visto e aceitado
O que você recebe
- Os dados que você pediu, como valores legíveis por máquina
- O nível de garantia alcançado e quem calculou o veredito
- Se foi um app ID Protekt genuíno, em hardware genuíno, que o informou
- O identificador de um recibo de consentimento, para os seus registros
Como integrar
Cinco passos, no estilo OAuth: o seu backend envia a solicitação, a pessoa se verifica no celular e o seu backend recolhe a resposta.
1. Obtenha um cliente
Registramos o seu cliente — um client id e um secret, exibido uma única vez —, um plano (nível, dados e a finalidade que a pessoa vai ler) e as suas redirect URIs: uma página https, o esquema do seu próprio app (yourapp://verify) ou ambos. Todo cliente recebe um ambiente de testes dedicado antes de entrar em produção.
2. Envie a solicitação a partir do seu backend
Nunca de um navegador ou de um app: o secret fica no seu servidor. Você recebe um link de uso único, válido por dez minutos; depois de aberto, a pessoa tem uma hora para concluir.
POST https://api.ism.ec/verify/v1/par
{
  "client_id":     "cl_…",
  "client_secret": "…",
  "plan_id":       "bn_…",
  "redirect_uri":  "yourapp://verify",
  "state":         "<aleatório, guardado na sua sessão>"
}

→ { "req": "…", "verify_url": "https://id.ism.ec/go?req=…", "expires_at": "…" }
3. A pessoa se verifica
Abra o link no celular dela, mostre-o como QR code em um computador ou envie-o pelo canal que você já usa para falar com o seu cliente. O link leva apenas uma referência opaca — sem cliente, sem escopo, sem dados pessoais.
4. De volta para você
Quando a pessoa termina, o ID Protekt abre a sua redirect_uri com ?code=…&state=…. Confira se o state é o mesmo que você guardou.
5. Recolha a resposta
Troque o code imediatamente: ele é de uso único, vale 120 segundos e só o cliente para o qual foi emitido pode resgatá-lo. As credenciais vão no corpo ou como HTTP Basic.
POST https://api.ism.ec/verify/v1/token
{ "client_id": "cl_…", "client_secret": "…", "code": "<do redirect>" }

→ {
    "claims":             { "subject_is": true },
    "assurance":          "L4",
    "verified_by":        "device",
    "device_attestation": "…",
    "verified_at":        "…",
    "consent_receipt_id": "…",
    "state":              "…"
  }
A pessoa não voltou? A resposta chega mesmo assim
Registre um webhook e o seu backend fica sabendo de cada resultado — concluído, recusado ou com falha —, mesmo quando a pessoa termina no app ID Protekt e nunca volta, ou começou em um computador. Cada evento é assinado com o seu próprio secret whsec_ (ISM-Signature, HMAC-SHA256), leva a referência da solicitação e nenhum dado pessoal, e é reenviado por cerca de um dia. Depois, busque o resultado pela referência, em até 24 horas:
POST https://api.ism.ec/verify/v1/token
{
  "client_id":     "cl_…",
  "client_secret": "…",
  "grant_type":    "request",
  "req":           "<do webhook>"
}
A resposta é liberada uma única vez, pelo code ou pela referência, o que vier primeiro.
Leia o dado, não o status. Uma verificação concluída não é uma aprovação: subject_is: false é uma recusa, e um dado ausente não foi provado. Mantenha aberta a sessão da pessoa, para que, se ela não voltar, possa simplesmente tentar de novo.
Exemplo prático — MiAuto.ec, o nosso próprio marketplace de carros usados: o vendedor se verifica no nível L4 antes que um anúncio possa ir para revisão. O app dele passa miauto://verify e o portal web um endereço https, para que cada um volte ao ponto onde o vendedor começou; o backend compara o número do documento lido do chip com o que o vendedor declarou.
O que você recebe
O que você integra
/pare/tokenno ar emapi.ism.ec/verify/v1- Leitura do chip e verificação da assinatura do Estado, prova de vida e comparação facial (L1 e L4) no iOS e no Android
- Retorno para uma página https ou para o esquema do seu app
- Atestação do dispositivo informada em cada resposta — e exigida: em produção, só um app genuíno instalado pela loja, em hardware genuíno, recebe uma resposta
Feito para empresas reguladas
- O documento nunca sai do celular: o chip, a selfie e a comparação facial são processados no aparelho da pessoa; você recebe só a resposta
- Cada resposta é rastreável: traz o nível de garantia alcançado e a atestação do dispositivo
- Uma integração, todos os canais: as mesmas duas chamadas atendem o seu site e os seus próprios apps iOS e Android
- Implantação com a nossa equipe: configuramos com você o seu plano e o texto que os seus clientes leem
Solicitar acesso
Conte-nos o que você precisa saber sobre os seus clientes, e configuramos o seu cliente e o seu plano.
Baixe o resumo do ID Protekt para empresas (PDF, em inglês, 2 páginas, 0,8 MB)
O app ID Protekt que os seus clientes usam: App Store · Google Play
Valorizamos sua privacidade
Utilizamos cookies e análises para compreender como você usa nosso site e melhorar sua experiência. Isso inclui Google Analytics para rastrear o uso do site.
Ao clicar em "Aceitar", você consente com o rastreamento de análises. Saiba mais em nossa Política de Cookies e Política de Privacidade.