Für Unternehmen und Entwickler · Identitätsprüfung
Wissen, wer Ihr Kunde ist – ohne seinen Ausweis aufzubewahren
Ihr Kunde weist sich mit dem Chip in seinem Dokument und seinem eigenen Gesicht aus, auf seinem Telefon.
Sie erhalten die Antwort auf die Frage, die Sie gestellt haben — und sonst nichts.
Sie sollen sich selbst ausweisen oder suchen die App? Alles für Privatpersonen finden Sie auf id.ism.ec.
Was ID Protekt ist
Eine App auf dem Telefon Ihres Kunden und eine API in Ihrem Backend.
Die App der Person
ID Protekt liest den Chip in Personalausweis oder Reisepass per NFC, prüft die Signatur des ausstellenden Staates und gleicht das Live-Gesicht der Person mit dem Chipbild ab. Auf iPhone und Android, in der App ID Protekt — auf Spanisch, Englisch und brasilianischem Portugiesisch, mit gesprochener Anleitung beim Lesen des Chips.
Ihre Frage, ihre Einwilligung
Sie entscheiden, was Sie fragen, in Ihrem eigenen Wortlaut; die Person sieht Ihren Namen, Ihren Zweck und jeden einzelnen Punkt, bevor sie zustimmt. Biometrische Prüfungen erfordern eine gesonderte, ausdrückliche Zustimmung.
Eine Antwort, keine Kopie
Ihr Backend erhält die freigegebenen Angaben (Claims) und einen Einwilligungsbeleg. Kein Dokumentfoto, kein Selfie, keine biometrische Vorlage erreicht Sie jemals.
Was Sie erfragen können
Eine Stufe sagt, was bewiesen wurde. Die Claims sagen, was herausgegeben wird. Beides ist unabhängig voneinander — fragen Sie nach dem Mindesten, das Ihre Frage beantwortet.
Stufe L1 · Dokument echt
Der Chip wurde gelesen und die Signatur des ausstellenden Staates darüber ist gültig: ein echtes, unverändertes Dokument. Ausreichend, wenn das Risiko ein gefälschtes Dokument ist.
Stufe L4 · Inhabergebunden
L1 plus Lebenderkennung und ein 1:1-Abgleich des Live-Gesichts mit dem Chipbild: Diese Person ist der Inhaber. Das, was Onboarding und Kontowiederherstellung brauchen.
Antworten oder Attribute
Stellen Sie eine Ja/Nein-Frage — „ist diese Person Inhaber des Dokuments X“ (subject_is), „über 18“ — oder fragen Sie nach Attributen: Namen, Dokumentnummer und, bei Reisepässen, Staatsangehörigkeit.
Mehr zu den Stufen und dazu, wie die Chipprüfung funktioniert: So funktioniert ID Protekt.
Leitanwendung · Telekommunikation
Mobilfunkanschlüsse in Sekunden: Chipprüfung → Zahlung → eSIM
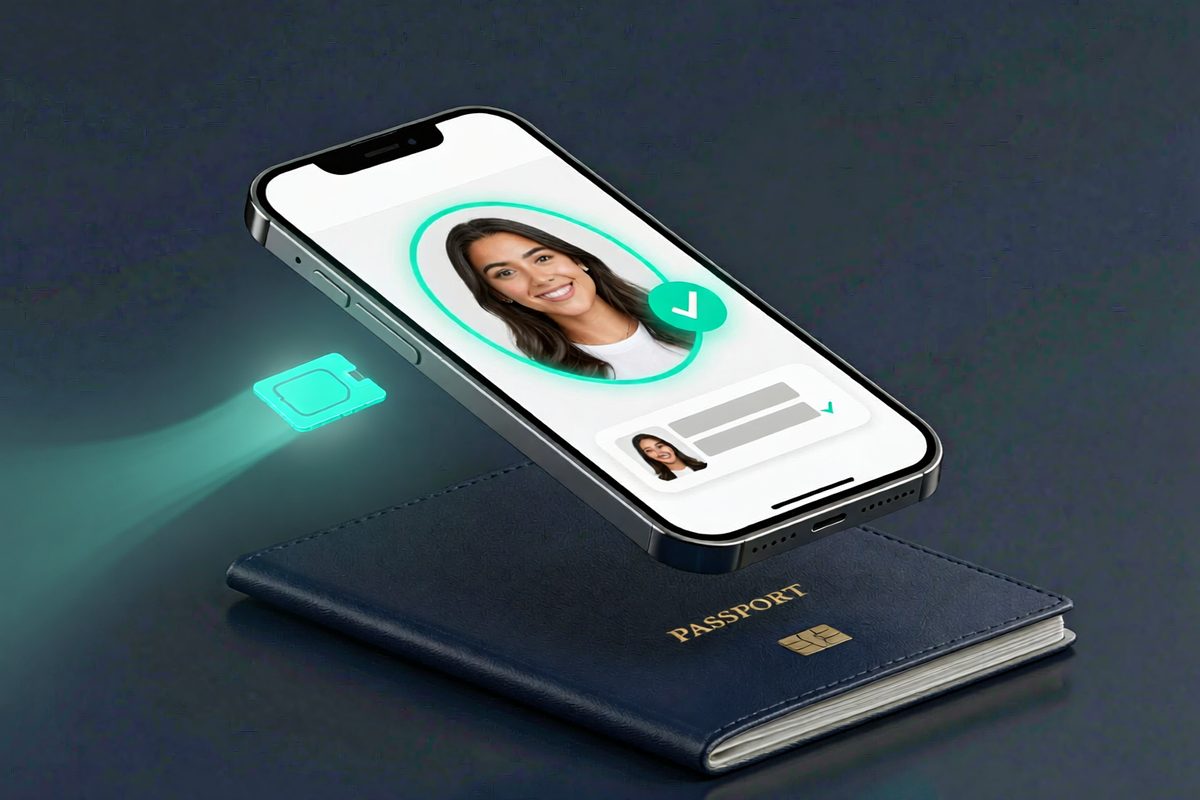
Wo das Gesetz für die Registrierung eines Anschlusses eine Identifizierung verlangt, beantwortet ID Protekt sie über den Chip in Reisepass oder Personalausweis, inhabergebunden. Ihr Checkout nimmt die Zahlung entgegen und Ihre Plattform stellt die eSIM aus — kein Shop, keine Plastikkarte, keine Fotokopien.
Schutz vor SIM-Tausch: Prüfen Sie den Inhaber erneut am Chip, bevor eine Nummer umzieht, und schließen Sie die klassische Tür zur Kontoübernahme.
Der Ablauf in der Telekommunikation · Alle Anwendungsfälle: Altersprüfung, Onboarding, Versicherung, Callcenter, Einwilligung
Was Sie nie erhalten
Weniger zu halten macht Sie sicher, wenn bei Ihnen eingebrochen wird — und genau das erwartet die LOPDP (das ecuadorianische Datenschutzgesetz).
Wird Ihnen nie gesendet
- Ein Foto oder Scan des Dokuments
- Das Selfie, ein Video oder eine biometrische Vorlage
- Die Rohdaten oder das Bild aus dem Chip
- Alles, was der Person nicht gezeigt und von ihr nicht akzeptiert wurde
Was Sie erhalten
- Die erfragten Claims, als maschinenlesbare Werte
- Die erreichte Vertrauensstufe und wer das Ergebnis berechnet hat
- Ob eine echte ID-Protekt-App auf echter Hardware es gemeldet hat
- Eine Kennung des Einwilligungsbelegs für Ihre Unterlagen
So integrieren Sie es
Fünf Schritte nach dem Muster von OAuth: Ihr Backend sendet die Anfrage, die Person prüft auf ihrem Telefon, Ihr Backend holt die Antwort ab.
1. Einen Client erhalten
Wir registrieren Ihren Client — eine Client-ID und ein Secret, das nur einmal angezeigt wird —, einen Plan (Stufe, Claims und der Zweck, den die Person liest) und Ihre Redirect-URIs: eine https-Seite, das eigene Schema Ihrer App (yourapp://verify) oder beides. Jeder Client erhält vor dem Livegang eine eigene Testumgebung.
2. Die Anfrage aus Ihrem Backend senden
Nie aus einem Browser oder einer App: Das Secret bleibt auf Ihrem Server. Sie erhalten einen Einmal-Link, zehn Minuten gültig; sobald er geöffnet ist, hat die Person eine Stunde Zeit für den Abschluss.
POST https://api.ism.ec/verify/v1/par
{
  "client_id":     "cl_…",
  "client_secret": "…",
  "plan_id":       "bn_…",
  "redirect_uri":  "yourapp://verify",
  "state":         "<zufällig, in Ihrer Sitzung gespeichert>"
}

→ { "req": "…", "verify_url": "https://id.ism.ec/go?req=…", "expires_at": "…" }
3. Die Person prüft
Öffnen Sie den Link auf ihrem Telefon, zeigen Sie ihn am Desktop als QR-Code an oder senden Sie ihn auf dem Weg, auf dem Sie Ihren Kunden ohnehin erreichen. Der Link enthält nur eine undurchsichtige Referenz — keinen Client, keinen Umfang, keine personenbezogenen Daten.
4. Zurück zu Ihnen
Wenn die Person fertig ist, öffnet ID Protekt Ihre redirect_uri mit ?code=…&state=…. Prüfen Sie, dass state der Wert ist, den Sie gespeichert haben.
5. Die Antwort abholen
Lösen Sie den Code sofort ein: Er ist einmalig verwendbar, 120 Sekunden gültig, und nur der Client, für den er ausgestellt wurde, kann ihn einlösen. Die Zugangsdaten stehen im Body oder werden per HTTP Basic übergeben.
POST https://api.ism.ec/verify/v1/token
{ "client_id": "cl_…", "client_secret": "…", "code": "<aus dem Redirect>" }

→ {
    "claims":             { "subject_is": true },
    "assurance":          "L4",
    "verified_by":        "device",
    "device_attestation": "…",
    "verified_at":        "…",
    "consent_receipt_id": "…",
    "state":              "…"
  }
Nicht zurückgekehrt? Sie erhalten die Antwort trotzdem
Registrieren Sie einen Webhook, und Ihr Backend erfährt jedes Ergebnis — abgeschlossen, abgelehnt oder fehlgeschlagen —, auch wenn die Person in der App ID Protekt abschließt und nie zurückkehrt oder am Desktop begonnen hat. Jedes Ereignis ist mit Ihrem eigenen whsec_-Secret signiert (ISM-Signature, HMAC-SHA256), trägt die Referenz der Anfrage und keine personenbezogenen Daten und wird etwa einen Tag lang erneut zugestellt. Rufen Sie das Ergebnis dann innerhalb von 24 Stunden über die Referenz ab:
POST https://api.ism.ec/verify/v1/token
{
  "client_id":     "cl_…",
  "client_secret": "…",
  "grant_type":    "request",
  "req":           "<aus dem Webhook>"
}
Die Antwort wird genau einmal herausgegeben, über den Code oder über die Referenz — je nachdem, was zuerst kommt.
Lesen Sie den Claim, nicht den Status. Eine abgeschlossene Prüfung ist keine bestandene: subject_is: false ist eine Ablehnung, und ein fehlender Claim wurde nicht bewiesen. Halten Sie die Sitzung der Person offen, damit sie es einfach erneut versuchen kann, falls sie nicht zurückkehrt.
Praxisbeispiel — MiAuto.ec, unser eigener Gebrauchtwagen-Marktplatz: Ein Verkäufer prüft sich auf Stufe L4, bevor eine Anzeige zur Prüfung gehen kann. Die App übergibt miauto://verify und das Webportal eine https-Adresse, sodass jeder dorthin zurückkehrt, wo der Verkäufer begonnen hat; das Backend vergleicht die aus dem Chip gelesene Dokumentnummer mit der, die der Verkäufer angegeben hat.
Was Sie bekommen
Was Sie integrieren
/parund/tokenlive unterapi.ism.ec/verify/v1- Chiplesen und Prüfung der staatlichen Signatur, Lebenderkennung und Gesichtsabgleich (L1 und L4) auf iOS und Android
- Rückleitung auf eine https-Seite oder in das Schema Ihrer App
- Geräteattestierung mit jeder Antwort gemeldet — und durchgesetzt: In der Produktion erhält nur eine echte, aus dem Store installierte App auf echter Hardware eine Antwort
Gebaut für regulierte Unternehmen
- Das Dokument verlässt nie das Telefon: Chip, Selfie und Gesichtsabgleich werden auf dem Gerät der Person verarbeitet; Sie erhalten nur die Antwort
- Jede Antwort ist nachvollziehbar: Sie trägt die erreichte Vertrauensstufe und die Geräteattestierung
- Eine Integration, jeder Kanal: Dieselben zwei Aufrufe bedienen Ihre Website und Ihre eigenen iOS- und Android-Apps
- Onboarding mit unserem Team: Wir richten Ihren Plan und den Wortlaut, den Ihre Kunden lesen, gemeinsam mit Ihnen ein
Zugang anfragen
Sagen Sie uns, was Sie über Ihre Kunden wissen müssen, und wir richten Ihren Client und Ihren Plan ein.
Das ID-Protekt-Briefing für Unternehmen herunterladen (PDF, Englisch, 2 Seiten, 0,8 MB)
Die App ID Protekt, die Ihre Kunden nutzen: App Store · Google Play
Wir schätzen Ihre Privatsphäre
Wir verwenden Cookies und Analysen, um zu verstehen, wie Sie unsere Website nutzen und Ihre Erfahrung zu verbessern. Dies umfasst Google Analytics zur Verfolgung der Website-Nutzung.
Durch Klicken auf "Akzeptieren" stimmen Sie dem Analyse-Tracking zu. Erfahren Sie mehr in unserer Cookie-Richtlinie und Datenschutzerklärung.